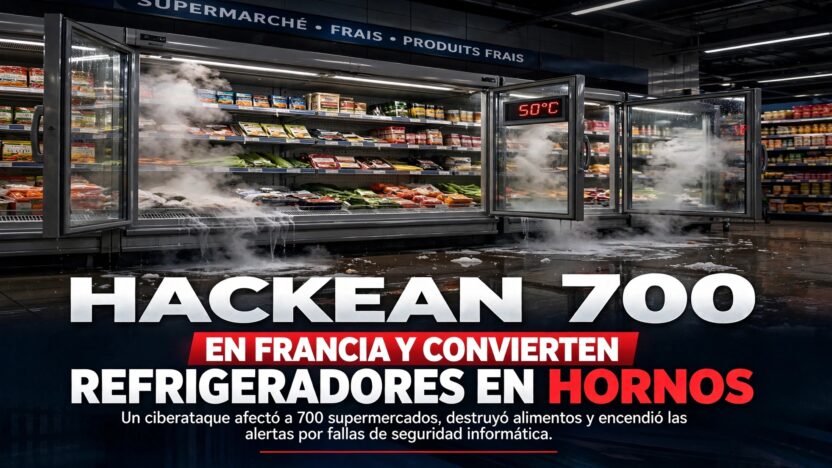
Un ciberataque afectó a 700 supermercados, destruyó alimentos y encendió las alertas por fallas de seguridad informática.
La redacción
Un ciberataque contra los sistemas de refrigeración de supermercados en Francia provocó pérdidas millonarias y obligó a desechar toneladas de alimentos.
El incidente afectó a unos 700 establecimientos, alrededor del 5% del total nacional.
Los atacantes tomaron el control remoto de los refrigeradores y activaron ciclos continuos de descongelamiento.
En algunos equipos, la temperatura alcanzó los 50 °C, lo que convirtió las neveras en auténticos hornos e incluso provocó pequeños incendios.
Entre las cadenas afectadas están Carrefour, con 80 tiendas; Intermarché, con unas 150; además de Coopérative U y Monoprix.
El personal encontró charcos de agua, helados derretidos y productos en descomposición que tuvieron que desecharse para evitar riesgos sanitarios.
Para entender el volumen, solo en un supermercado mediano de la periferia de París se estimó la pérdida de sus productos refrigerados en 55,000 euros, vaciando pasillos enteros de lácteos, carnes, jugos y congelados.
En la región de Alsacia, apenas dos supermercados reportaron pérdidas conjuntas equivalentes a casi 300,000 euros en mercancía desechada.
Las pérdidas directas se estiman en decenas de millones de euros.
La Agencia Nacional de Seguridad de los Sistemas de Información de Francia (ANSSI) detectó que los responsables aprovecharon una vulnerabilidad en un software antiguo de la firma danesa Danfoss.
Los equipos afectados ya no recibían actualizaciones automáticas de seguridad.
El gobierno francés y la Fiscalía de París abrieron investigaciones urgentes y calificaron el incidente como inaceptable, ante el riesgo que representa para la seguridad alimentaria.
Sin embargo, hay algo que desconcierta a los investigadores: nadie ha reivindicado el ataque ni se ha exigido un rescate económico, como ocurre habitualmente en operaciones de ransomware.
Hasta ahora, la identidad de los responsables sigue siendo desconocida.
Los especialistas manejan distintas hipótesis. Una apunta a aficionados que encontraron los sistemas expuestos en internet, sin protecciones básicas, y aprovecharon esa vulnerabilidad para sabotearlos.
Expertos de la firma Pen Test Partners consideran que la facilidad de acceso a los equipos podría indicar que no se trató de una operación altamente sofisticada.
A su juicio, los atacantes pudieron ser jóvenes que experimentaban con herramientas de búsqueda de sistemas vulnerables.
Pero las autoridades europeas no descartan un escenario más grave.
El comisionado europeo de Alimentos, Christophe Hansen, advirtió que el ataque demuestra que la militarización de la comida se ha convertido en una realidad.
La investigación enfrenta otro obstáculo: los sistemas de refrigeración suelen estar bajo el control de empresas externas de mantenimiento y fuera de los inventarios informáticos principales de los supermercados.
Esto dificulta encontrar registros de seguridad que permitan rastrear las direcciones IP de los responsables.
El riesgo tampoco se limita a Francia. Empresas de ciberseguridad detectaron que todavía hay más de 4,500 interfaces de refrigeración vulnerables expuestas a internet en todo el mundo, lo que mantiene abierta la posibilidad de nuevos ataques.
El problema va más allá de las pérdidas económicas, y expone la vulnerabilidad de sistemas conectados que, aunque parecen secundarios, son fundamentales para conservar alimentos y proteger el suministro de productos básicos.